

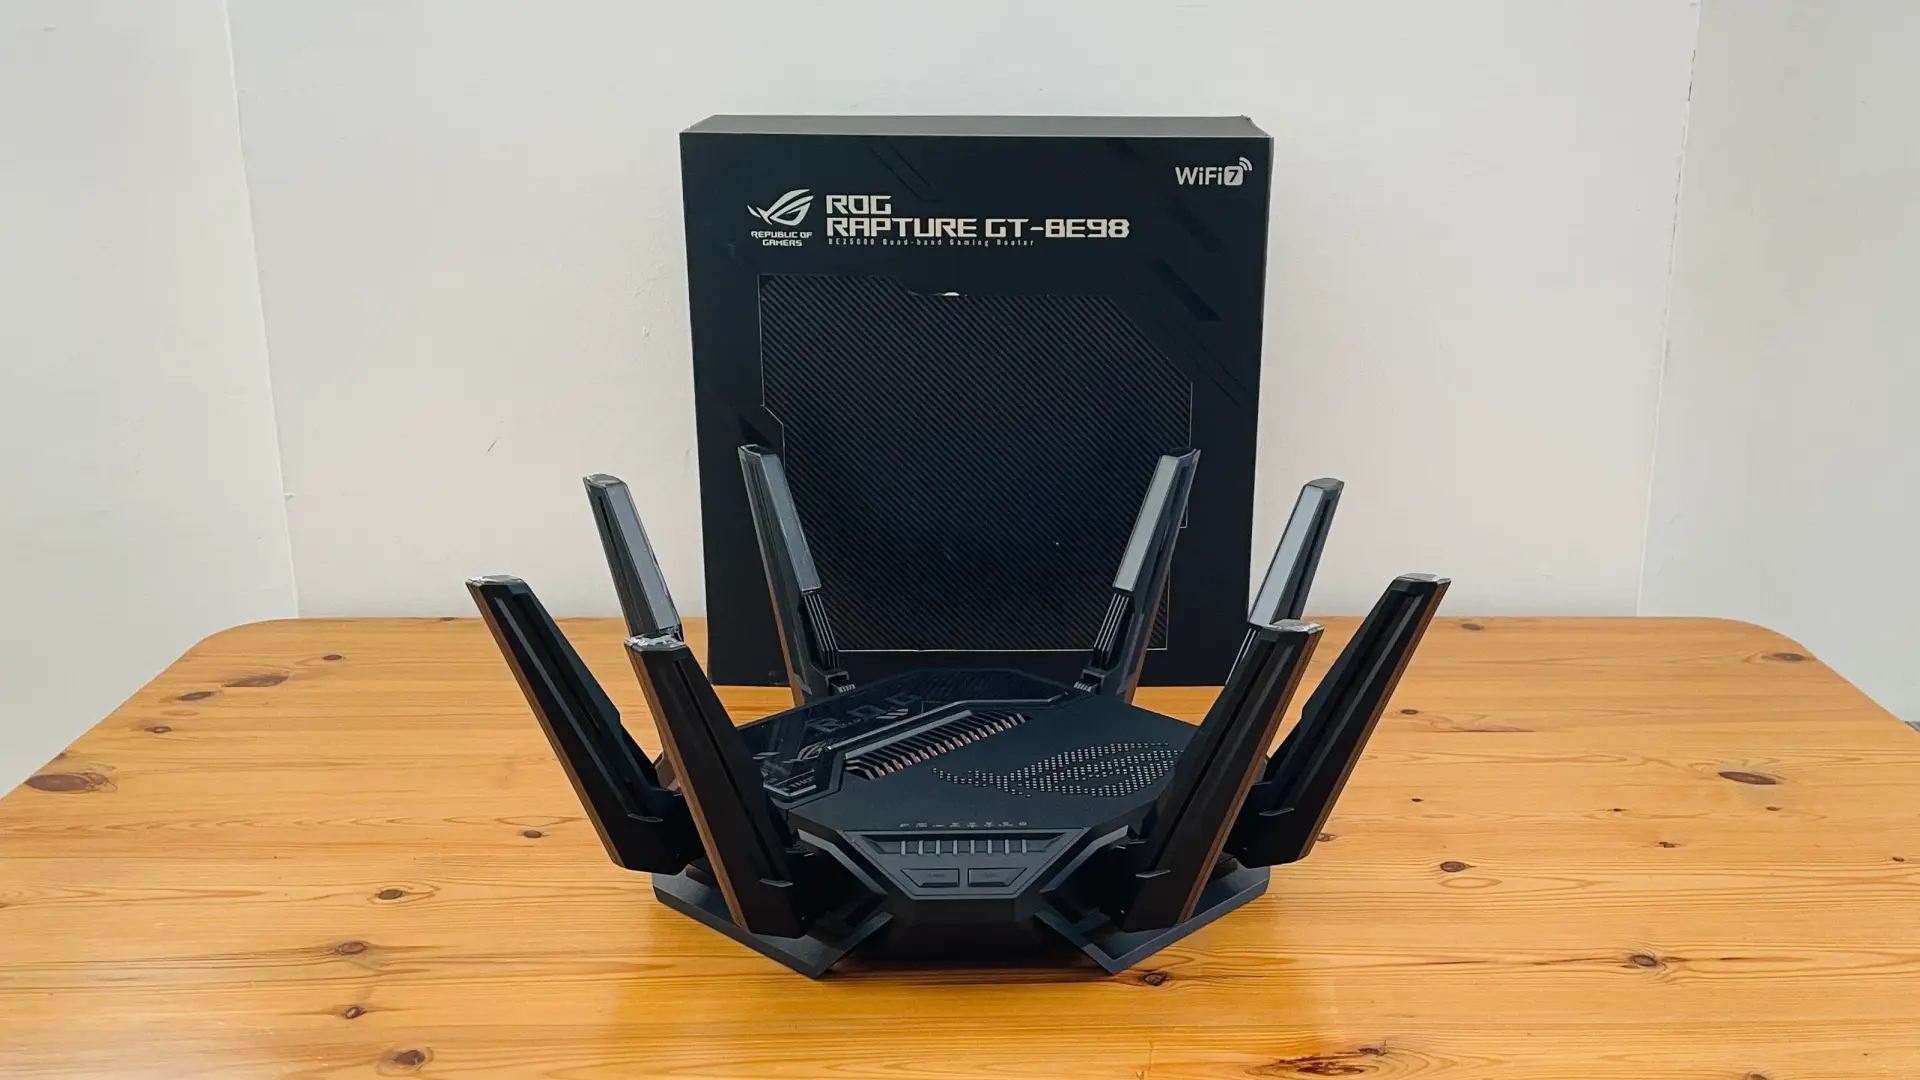
سه آسیبپذیری امنیتی با امتیاز شدت حداکثر ۸.۷ از ۱۰ در برخی روترهای ایسوس شناسایی شدهاند و این شرکت برای کاهش خطر دسترسی غیرمجاز، انتشار بهروزرسانیهای امنیتی را در اولویت قرار داده است.
شرکت ایسوس بهروزرسانی اضطراری فریمور روترهای خود را منتشر کرده است تا سه آسیبپذیری امنیتی مهم را برطرف کند. این حفرهها در شرایط مشخص میتوانند به مهاجمان اجازه دهند بدون واردکردن رمز عبور یا احراز هویت، به سطح دسترسی مدیریتی دستگاه برسند.
براساس اطلاعات منتشرشده از سوی ایسوس، شدت این آسیبپذیریها براساس استاندارد CVSS نسخه ۴.۰ بین ۷.۷ تا ۸.۷ از ۱۰ ارزیابی شده است. هر سه مورد در دسته آسیبپذیریهای با شدت بالا قرار میگیرند و نصب وصلههای امنیتی برای کاربران دستگاههای تحتتاثیر اهمیت زیادی دارد.
نخستین آسیبپذیری با شناسه CVE-2026-75775 به برخی مدلهای روتر ایسوس مجهز به فریمور سری 3.0.0.6_102 مربوط میشود. این حفره در شرایط خاص میتواند به مهاجمی که به شبکه مجاور دسترسی دارد اجازه دهد بدون احراز هویت، دسترسی مدیریتی به روتر به دست آورد. امتیاز شدت این آسیبپذیری ۷.۷ اعلام شده است.
دو آسیبپذیری دیگر با شناسههای CVE-2026-75779 و CVE-2026-93489 بهترتیب امتیازهای ۸.۶ و ۸.۷ دارند. براساس توضیحات ایسوس، سوءاستفاده از آسیبپذیری نخست به تعامل کاربر نیاز دارد، اما مهاجم برای بهرهبرداری از آن به دسترسیهای قبلی احتیاج نخواهد داشت. در مقابل، آسیبپذیری دوم میتواند بدون تعامل کاربر و بدون احراز هویت از سوی مهاجمی در شبکه مجاور مورد سوءاستفاده قرار بگیرد. بااینحال، ایسوس هنوز فهرست کاملی از مدلهای آسیبپذیر و جزئیات فنی دو حفره اخیر را منتشر نکرده است. به همین دلیل، کاربران باید وضعیت امنیتی مدل روتر خود را از طریق منابع رسمی شرکت بررسی کنند.
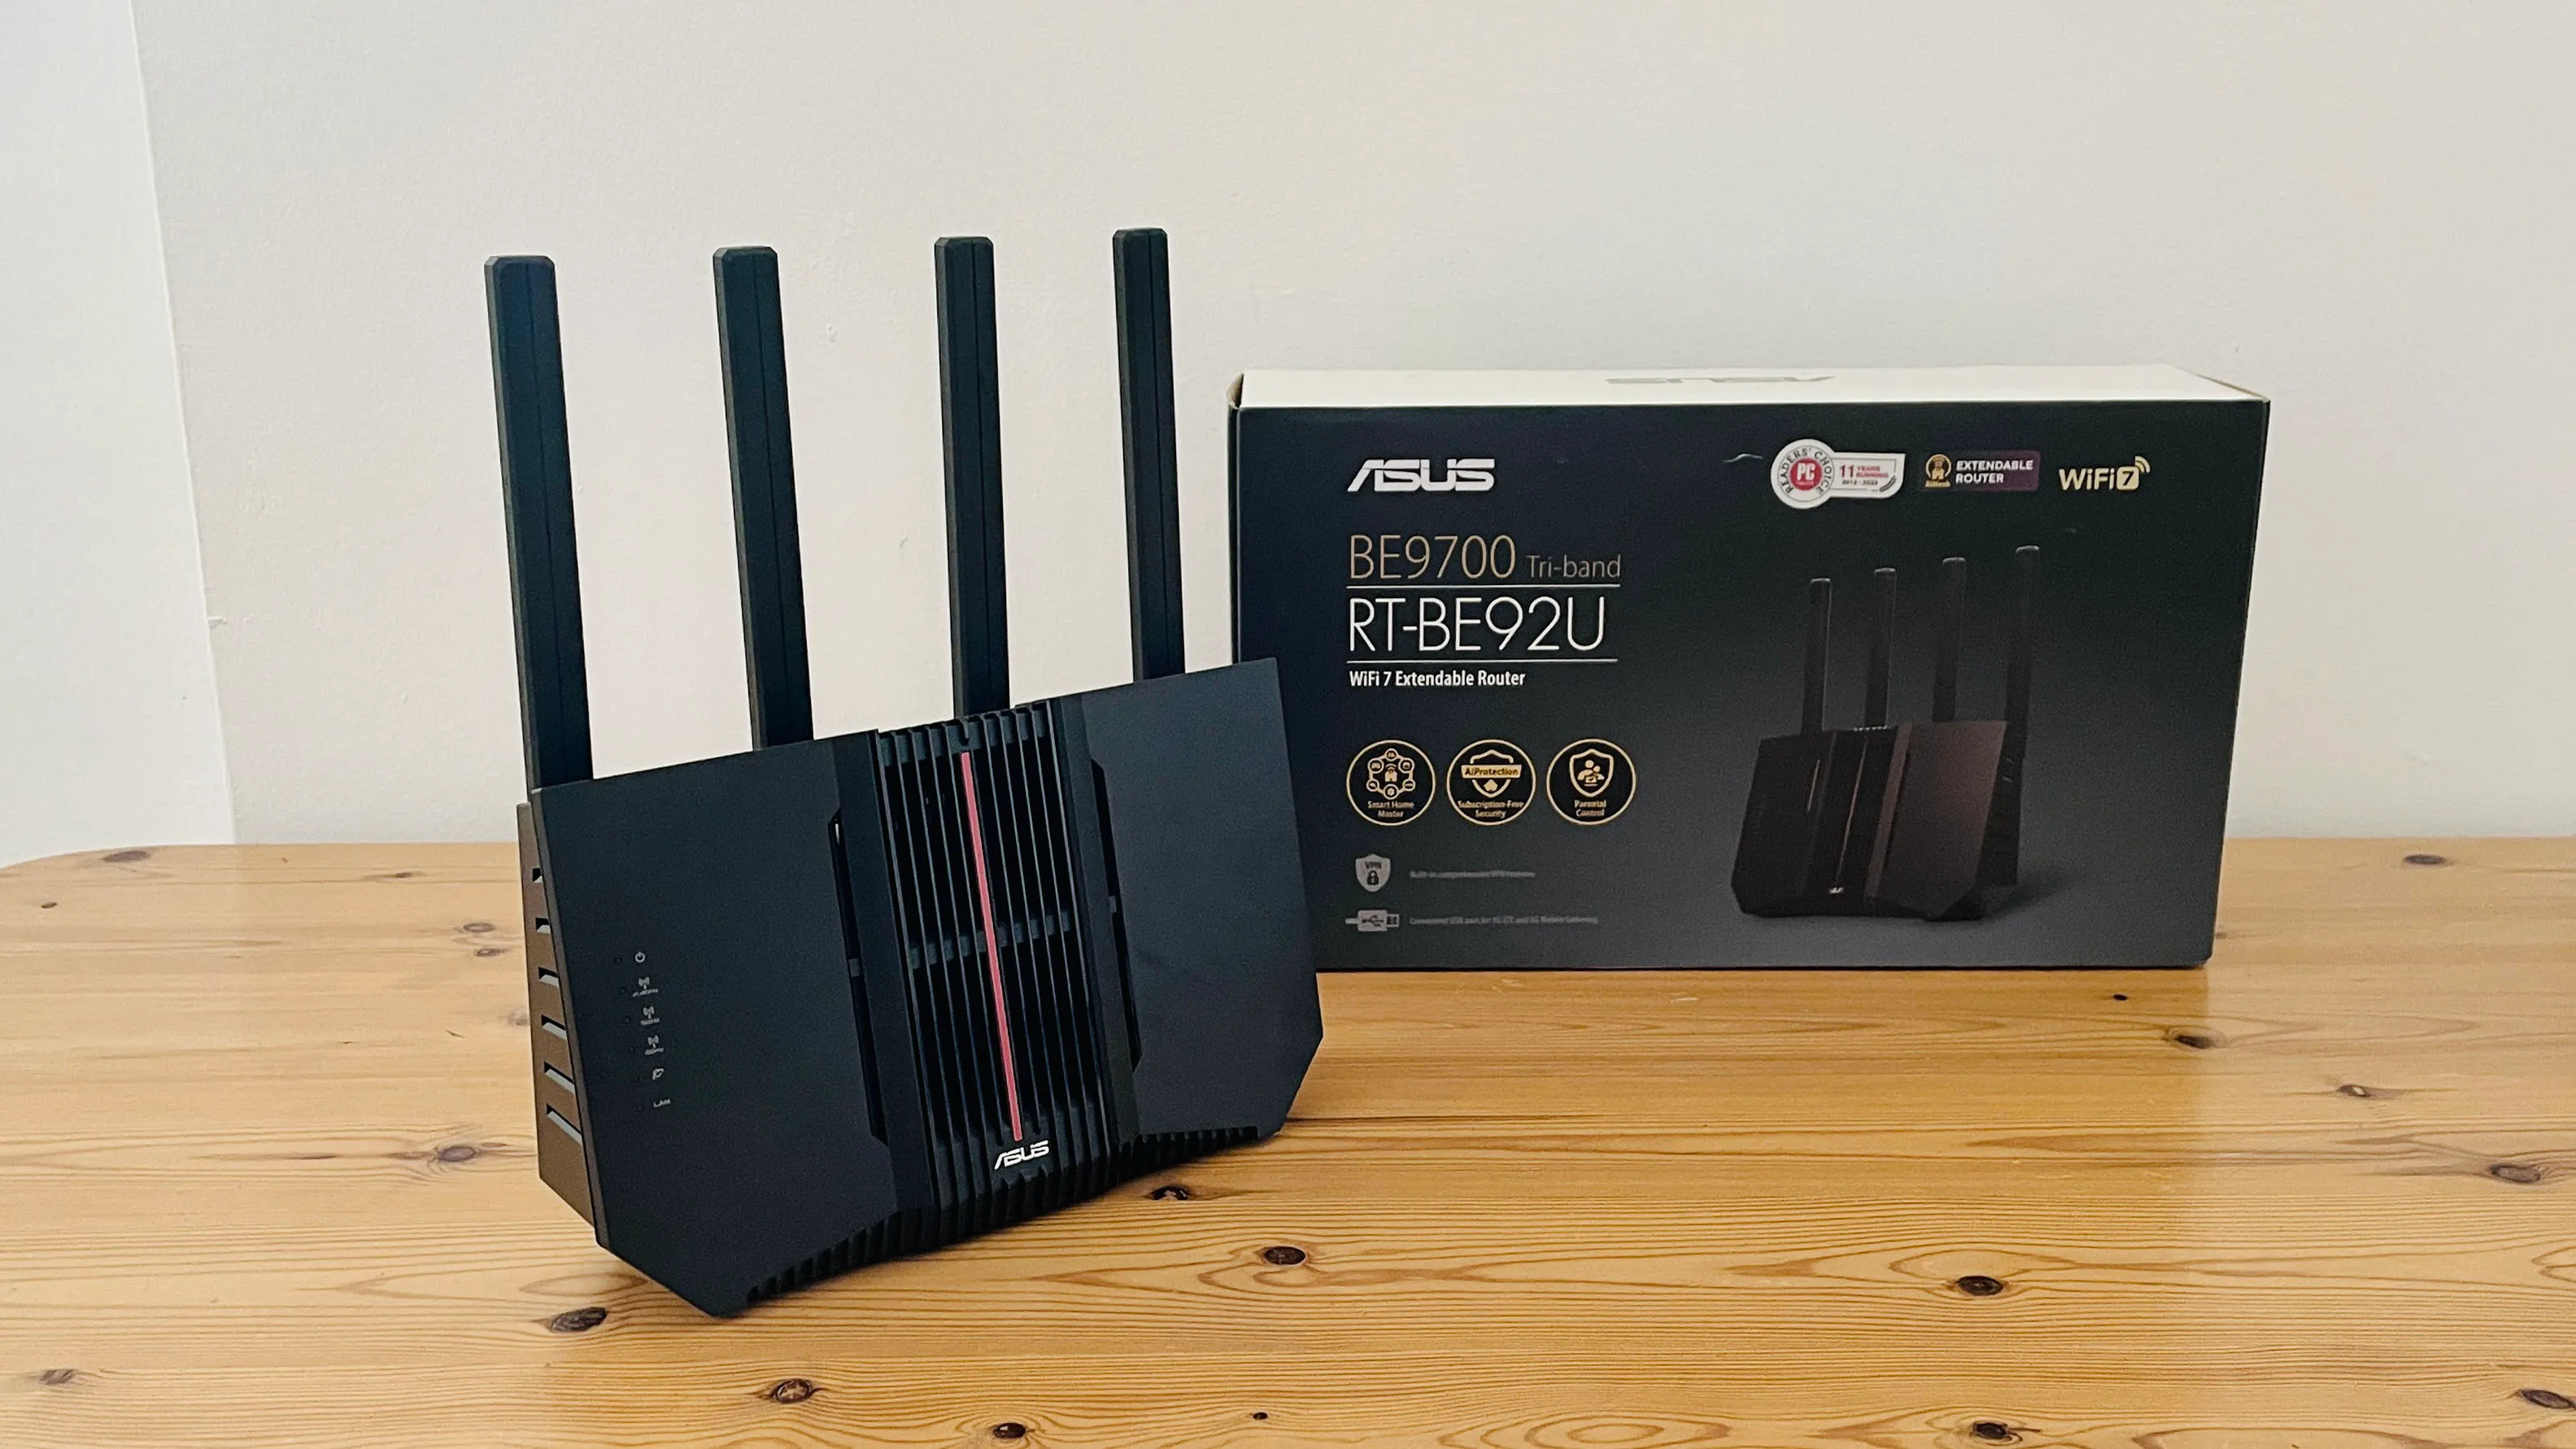
چگونه امنیت روتر ایسوس را افزایش دهیم؟
ایسوس نصب جدیدترین نسخه میانافزار را راهکار اصلی مقابله با این آسیبپذیریها معرفی کرده است. کاربران میتوانند نسخههای اصلاحشده را از صفحه رسمی اطلاعیههای امنیتی ایسوس یا صفحه پشتیبانی محصول خود دریافت کنند. اگر درحالحاضر امکان نصب بهروزرسانی را ندارید، رعایت چند اقدام احتیاطی میتواند خطر دسترسی غیرمجاز را کاهش دهد:
غیرفعالکردن دسترسی از راه دور: قابلیت مدیریت روتر از طریق اینترنت یا شبکه WAN را تا زمان نصب وصله امنیتی غیرفعال کنید.
انتخاب رمزهای عبور قوی: برای پنل مدیریتی روتر و شبکه وایفای، رمزهای عبور متفاوت و منحصربهفرد با حداقل ۱۰ کاراکتر تعیین کنید.
محدودکردن دستگاههای متصل: اجازه اتصال را به دستگاههای مورداعتماد محدود کنید.
بررسی تنظیمات و نشستها: دستگاههای ناشناس متصل به شبکه و نشستهای غیرمنتظره در برنامههای روتر را بررسی و موارد مشکوک را حذف کنید.
راهاندازی مجدد روتر: پس از نصب بهروزرسانی، دستگاه را مجددا راهاندازی کنید.
دسترسی مدیریتی غیرمجاز به روتر میتواند کنترل تنظیمات شبکه را در اختیار مهاجم قرار دهد و امنیت دستگاههای متصل را به خطر بیندازد. هرچند اطلاعات منتشرشده به معنای سوءاستفاده قطعی از این آسیبپذیریها در حملات واقعی نیست، شدت بالای آنها دلیل کافی برای بهتعویقنینداختن بهروزرسانی محسوب میشود.
ایسوس با انتشار وصلههای امنیتی جدید، سه آسیبپذیری مهم روترهای خود را هدف قرار داده است؛ حفرههایی که در شرایط مشخص میتوانند راه دسترسی مدیریتی بدون احراز هویت را باز کنند. بهترین اقدام، بررسی صفحه پشتیبانی مدل روتر و نصب آخرین میانافزار موجود است. اگر نصب فوری امکانپذیر نیست، غیرفعالکردن مدیریت از راه دور و محدودکردن دسترسی شبکه باید در اولویت قرار بگیرد.