



مدل سایبری جدید OpenAI موفق شده است ۹۴۸ آسیبپذیری مجزا در هسته لینوکس شناسایی کند که برخی از آنها امکان ارتقای سطح دسترسی تا سطح روت را فراهم میکنند. این شرکت برای کشف و اعتبارسنجی آسیبپذیریها از یک سامانه چندمرحلهای متشکل از عاملهای هوش مصنوعی استفاده کرده است.
شرکت OpenAI در گزارشی که ۴ نوامبر ۲۰۲۶ (۱۳ آبان ۱۴۰۵) منتشر کرد، از آزمایش یک سامانه خودکار برای شناسایی، بررسی و اصلاح آسیبپذیریهای امنیتی خبر داد. این سامانه از یک مدل سایبری استفاده میکند که هنوز بهصورت عمومی عرضه نشده است. هدف اصلی آزمایش، بررسی امنیت هسته لینوکس بود؛ بخشی حیاتی از سیستمعامل که در دستگاههای اندرویدی، زیرساختهای ابری و ابررایانهها کاربرد دارد.
هسته لینوکس بیش از ۴۰ میلیون خط کد دارد؛ اما عاملهای هوش مصنوعی در این آزمایش تنها ۲.۸ میلیون خط، معادل حدود ۷ درصد از کل کد را بررسی کردند. این بخشها به دلیل دسترسیپذیری برای کاربران با سطح دسترسی پایین و اهمیت آن، برای بررسی انتخاب شده بودند. فرایند تحقیق در چند مرحله انجام شد:
عاملهای Scout: بخشهای حساس کد را شناسایی کردند و ۵۰۳۴ هدف برای بررسی بیشتر انتخاب کردند.
عاملهای Analyst: اهداف انتخابشده را از نظر وجود نقص امنیتی بررسی کردند و طی ۱۲ ساعت، ۲۳۰۸ مورد مشکوک را شناسایی کردند.
عاملهای Triage: موارد مشکوک را در ماشینهای مجازی ایزوله آزمایش کردند. این مرحله طی ۳۰ ساعت به بازتولید موفق ۱۷۲۴ آسیبپذیری منجر شد.
مرحله ارزیابی و بهرهبرداری: سامانه برای اثبات امکان سوءاستفاده از نقصها، نمونههای عملی ساخت و درنهایت پس از حذف موارد تکراری، ۹۴۸ آسیبپذیری مجزای ارتقای سطح دسترسی را ثبت کرد.
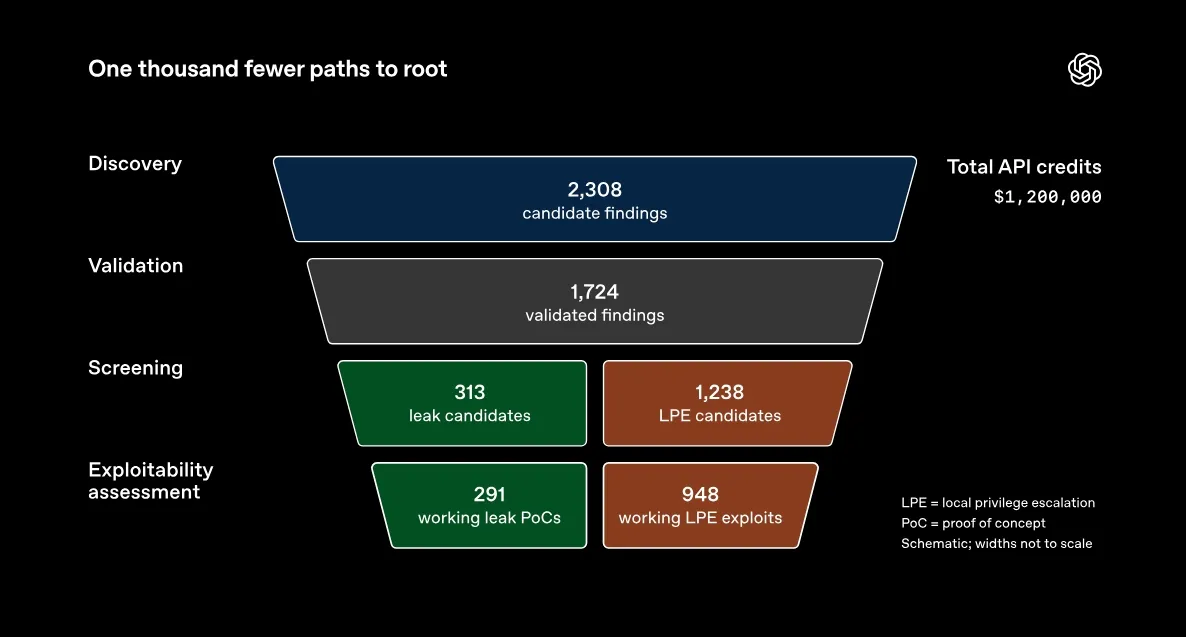
امکان دستیابی به دسترسی روت با آسیبپذیریهای کشفشده
مهمترین بخش این تحقیق، شناسایی آسیبپذیریهای موسوم به Local Privilege Escalation یا LPE است. این دسته از نقصهای امنیتی به مهاجمی که به سیستم دسترسی محلی دارد، اجازه میدهند سطح دسترسی خود را افزایش دهد و در شرایط مشخص به مجوز روت برسد. روت بالاترین سطح دسترسی در سیستمهای مبتنی بر لینوکس محسوب میشود و امکان کنترل بخشهای مهم سیستمعامل را فراهم میکند. نکته قابلتوجه این است که آزمایشها روی یک پیکربندی استاندارد دسکتاپ لینوکس انجام شدند و قابلیتهای امنیتی متداول مانند KASLR ،SMEP و SMAP نیز فعال بودند. بنابراین، محیط آزمایش بهصورت عمدی برای آسانتر کردن اجرای حملات تضعیف نشده بود.
وضعیت انتشار وصلههای امنیتی لینوکس
OpenAI اعلام کرده است که گزارش صدها آسیبپذیری را همراه با وصلههای پیشنهادی برای لینوکس ارسال کرده است. در پایان دوره تحقیق ۱۰ روزه، ۶۱ مورد از آسیبپذیریهای ارتقای سطح دسترسی در نسخه اصلی هسته اصلاح شده بودند، برای ۴۳ مورد وصلههای اولیه آماده شده بود و ۲۹۹ مورد دیگر نیز در مرحله بررسی و گفتوگوی عمومی قرار داشتند.
این شرکت تاکید کرده است که وصلههای تولیدشده توسط هوش مصنوعی پیش از ارسال، توسط پژوهشگران انسانی بررسی میشوند. بنابراین، نقش عاملهای هوش مصنوعی در این فرایند به شناسایی و تولید راهکار محدود نمیشود و نظارت متخصصان همچنان بخشی از روند انتشار اصلاحیهها است.
دستاورد جدید OpenAI نشان میدهد هوش مصنوعی میتواند فرایند تحقیقات امنیتی را از بررسی دستی و موردی به یک عملیات گسترده و خودکار تبدیل کند. بااینحال، شناسایی آسیبپذیریها بهتنهایی برای افزایش امنیت کافی نیست و سرعت انتشار وصلهها و نصب آنها توسط توزیعهای مختلف لینوکس اهمیت زیادی دارد. از سوی دیگر، همین توانایی در صورت استفاده مهاجمان از مدلهای مشابه میتواند به افزایش سرعت کشف و بهرهبرداری از ضعفهای امنیتی منجر شود. به همین دلیل، توسعه ابزارهای دفاعی مبتنی بر هوش مصنوعی و نظارت مستمر بر امنیت سیستمعاملها اهمیت بیشتری پیدا میکند.