


مایکروسافت با معرفی معماری امنیتی جدید ویندوز، به توسعهدهندگان آنتیویروس اجازه میدهد بخش بیشتری از قابلیتهای امنیتی خود را خارج از هسته سیستمعامل اجرا کنند. این تغییر با هدف جلوگیری از تکرار اختلال گسترده سال ۲۰۲۴ و سادهتر شدن بازیابی رایانههایی انجام شده است که بهدلیل خرابی نرمافزارهای امنیتی بوت نمیشوند.
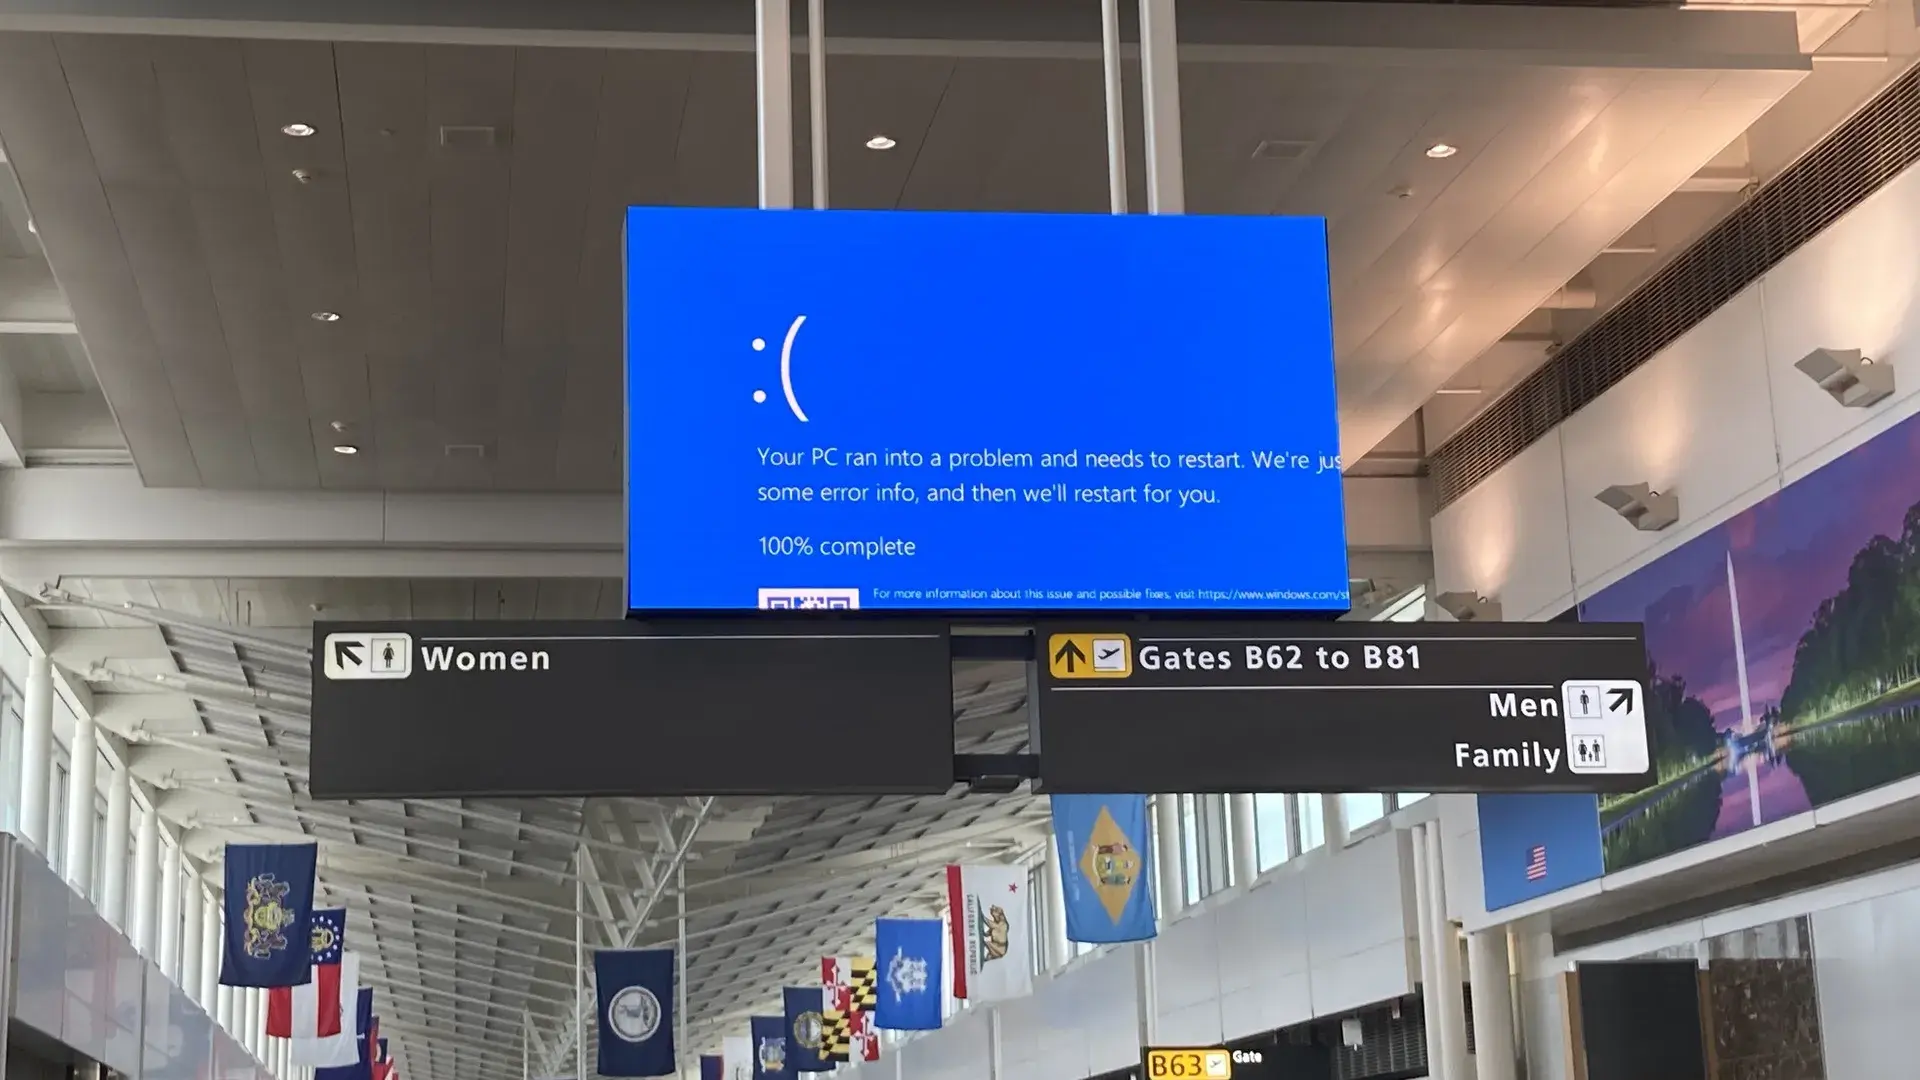
مایکروسافت در رویداد Ignite 2026 اعلام کرد که پلتفرم جدید Windows Endpoint Security Platform به مرحله انتشار عمومی رسیده است. به گزارش Windows Latest، این پلتفرم به توسعهدهندگان نرمافزارهای امنیتی اجازه میدهد برخی قابلیتهای حفاظتی خود را بدون اجرای مستقیم کد در هسته ویندوز مدیریت کنند. هدف اصلی این تصمیم، کاهش احتمال نمایش صفحه آبی مرگ در اثر خطاهای نرمافزاری و بهروزرسانیهای معیوب است.
اهمیت این تغییر را باید در اتفاقات تیر ۱۴۰۳ جستوجو کرد. در آن زمان، انتشار یک بهروزرسانی معیوب برای نرمافزار امنیتی فالکون متعلق به کراوداسترایک، حدود ۸.۵ میلیون دستگاه ویندوزی را تحت تاثیر قرار داد. فرودگاهها، بیمارستانها و سازمانهای مختلف با اختلال جدی روبهرو شدند و بسیاری از رایانهها در چرخه راهاندازی مجدد گرفتار شدند.
پلتفرم جدید چگونه از کرش ویندوز جلوگیری میکند؟
هسته ویندوز یا Kernel بخش مرکزی سیستمعامل است که وظایفی مانند مدیریت حافظه، پردازنده و ارتباط با سختافزار را برعهده دارد. به همین دلیل، اجرای کدهای حساس و معیوب در این بخش میتواند کل سیستم را از کار بیندازد. بسیاری از آنتیویروسها برای نظارت عمیق بر فعالیتهای سیستم به درایورهای سطح هسته وابسته بودهاند.
مایکروسافت اکنون مجموعهای از رابطهای برنامهنویسی را در اختیار توسعهدهندگان قرار داده است تا قابلیتهای امنیتی پشتیبانیشده در User Mode اجرا شوند. این رابطها امکان نظارت بر سیستم فایل، فرایندهای در حال اجرا، رجیستری ویندوز و Object Manager را فراهم میکنند.
در این معماری، خود ویندوز ارتباط میان نرمافزار امنیتی و فعالیتهای سیستمعامل را مدیریت میکند. درنتیجه، توسعهدهندگان میتوانند رویدادهای مهم را دریافت، قوانین امنیتی خود را اعمال کنند و فعالیتهای مشکوک را مسدود سازند؛ بدون اینکه برای تمام این وظایف به کدهای اختصاصی در هسته نیاز داشته باشند.
مایکروسافت علاوهبر تغییر معماری آنتیویروسها، روی روشهای بازیابی سیستم نیز کار کرده است. اگر یک بهروزرسانی امنیتی یا درایور معیوب مانع راهاندازی ویندوز شود، قابلیت Cloud Rebuild میتواند برای بازگرداندن سیستم به کار گرفته شوند.
تصمیم مایکروسافت را میتوان یکی از مهمترین تغییرات معماری امنیتی ویندوز پس از اختلال کراوداسترایک دانست. کاهش وابستگی نرمافزارهای امنیتی به هسته سیستمعامل، احتمال بحرانی شدن یک خطای نرمافزاری را کمتر میکند. بااینحال، میزان موفقیت این رویکرد به نحوه پیادهسازی آن توسط توسعهدهندگان و پشتیبانی آنتیویروسها وابسته خواهد بود.