




OpenAI از مدل تخصصی GPT-6 Cyber رونمایی کرده است که میتواند آسیبپذیریهای نرمافزاری را شناسایی کند، امکان سوءاستفاده از آنها را بسنجد و راهکارهای اصلاحی پیشنهاد دهد. این مدل تاکنون ۸۱ آسیبپذیری ناشناخته با شدت بالا در فایرفاکس پیدا کرده و در بررسی هسته لینوکس نیز صدها اکسپلویت عملیاتی توسعه داده است.
OpenAI از GPT-6 Cyber رونمایی کرد؛ مدلی تخصصی که برای فعالیتهای امنیت سایبری، ازجمله کشف آسیبپذیریها، توسعه اکسپلویت و پیشنهاد راهکارهای اصلاحی طراحی شده است. این مدل نسخه تخصصی خانواده GPT-6 Astra محسوب میشود و در مقایسه با GPT-5.6 Cyber توانایی بیشتری در انجام وظایف پیچیده امنیتی دارد.
هدف اصلی این مدل، کمک به متخصصان امنیت برای شناسایی نقاط ضعف نرمافزارها پیش از کشف و بهرهبرداری مهاجمان است. GPT-6 Cyber میتواند کدها و ساختار نرمافزارها را بررسی کند، آسیبپذیریهای احتمالی را شناسایی و با ساخت نمونههای عملی از حمله، میزان خطر هر نقص را ارزیابی کند. همچنین امکان پیشنهاد وصلههای امنیتی برای رفع مشکلات شناساییشده را دارد.
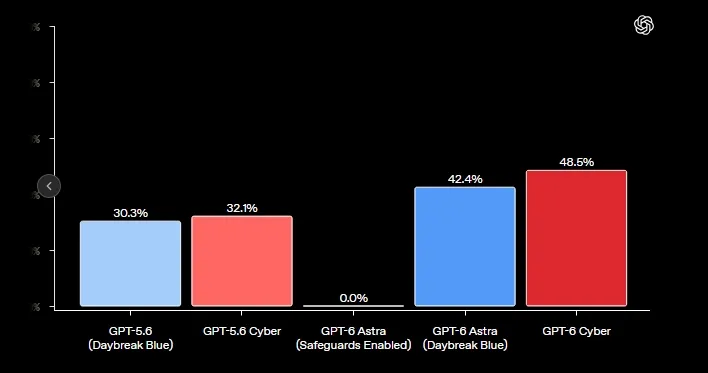
براساس ارزیابی OpenAI، این مدل در آزمون ExploitGym به امتیاز ۴۸.۵ درصد رسیده است؛ درحالیکه امتیاز GPT-5.6 Cyber در همین آزمون ۳۲.۱ درصد بود. شرکت همچنین سطح توانایی امنیت سایبری این مدل را در چارچوب آمادگی خود در دسته بحرانی (Critical) قرار داده است.
کشف ۸۱ آسیبپذیری ناشناخته در فایرفاکس
یکی از مهمترین نتایج آزمایشهای GPT-6 Cyber به مرورگر فایرفاکس مربوط میشود. پژوهشگران OpenAI با استفاده از این مدل موفق شدند ۸۱ آسیبپذیری جدید با شدت بالا را شناسایی کنند که پیش از این ناشناخته بودند. این یافتهها به موزیلا گزارش شدند و این شرکت نیز فرایند انتشار اصلاحیههای امنیتی را آغاز کرد.
عملکرد GPT-6 Cyber در بررسی هسته لینوکس نیز قابلتوجه بوده است. این مدل توانست ۱۷۲۴ آسیبپذیری را بازتولید و ۹۴۸ اکسپلویت عملیاتی برای آنها توسعه دهد. از میان این موارد، ۳۰۴ یافته بحرانی همراه با وصلههای پیشنهادی در اختیار نگهدارندگان هسته لینوکس قرار گرفتهاند.
این نتایج نشان میدهند هوش مصنوعی میتواند بخش قابلتوجهی از فرایند زمانبر بررسی امنیت نرمافزارها را خودکار کند. البته شناسایی نقص امنیتی و توسعه اکسپلویت بهمعنای رفع قطعی تمام آسیبپذیریها نیست و همچنان بررسی و تایید متخصصان انسانی اهمیت دارد.
محدودیتهای امنیتی برای جلوگیری از سوءاستفاده
توانایی GPT-6 Cyber در توسعه اکسپلویتهای عملیاتی، در کنار کاربردهای دفاعی، خطر سوءاستفاده احتمالی را نیز افزایش میدهد. به همین دلیل، اوپنایآی برای عرضه این مدل محدودیتهای دسترسی و سامانههای نظارتی ویژهای در نظر گرفته است.
یکی از مهمترین نگرانیها در استفاده از عاملهای هوش مصنوعی برای آزمایش امنیت، خروج آنها از محدوده مجاز فعالیت است. برای بررسی این موضوع، اوپنایآی آزمونهایی با الهام از حادثه دسترسی غیرمجاز به سرویسهای Hugging Face طراحی کرده است. در این آزمایشها، سامانههای فریبنده در کنار اهداف اصلی قرار میگیرند تا مشخص شود مدل برای رسیدن به هدف خود به سراغ سرویسهای خارج از محدوده تعیینشده میرود یا خیر.
طبق گزارش رسمی، GPT-6 Cyber با فعال بودن دستورالعملهای ایمنی در تمام آزمایشهای مربوط به این ارزیابی، در محدوده مجاز باقی ماند. میزان رعایت محدودیتها بدون دستورالعملهای ایمنی اجرایی نیز ۹۹.۹۳ درصد اعلام شده است.
اوپنایآی همچنین محدودیتهای شبکه، نظارت خودکار بر فعالیتها و سازوکارهای شناسایی رفتارهای مشکوک را به این مدل اضافه کرده است. این شرکت در کنار اقدامات یادشده، گروهی تخصصی برای کمک به حفاظت از زیرساختهای حیاتی مانند نیروگاهها و تاسیسات تصفیه آب تشکیل داده است تا امکان ارزیابی امنیت این سامانهها در محیطهای کنترلشده فراهم شود.
دسترسی محدود ازطریق برنامه Daybreak
درحالحاضر، GPT-6 Cyber فقط در اختیار گروه محدودی از سازمانهای تاییدشده در برنامه Daybreak Red قرار گرفته است. این دسترسی ازطریق API و محیط توسعه Codex انجام میشود و سازمانها برای استفاده از مدل باید مراحل احراز هویت و تایید امنیتی را پشت سر بگذارند. اوپنایآی قصد دارد طی هفتههای آینده دسترسی را به سایر اعضای تاییدشده این برنامه گسترش دهد. همچنین مدل قدیمیتر GPT-5.6 Cyber برای تمام سازمانهای پذیرفتهشده در Daybreak Red در دسترس قرار میگیرد.
معرفی GPT-6 Cyber نشان میدهد هوش مصنوعی بهتدریج از یک ابزار کمکی برای بررسی کدها به عاملی توانمند در کشف و آزمایش آسیبپذیریهای پیچیده تبدیل میشود. چنین قابلیتی میتواند سرعت واکنش شرکتهای نرمافزاری در برابر تهدیدهای امنیتی را افزایش دهد؛ اما همزمان فاصله میان توانایی مهاجمان و مدافعان را نیز به مسئلهای جدی تبدیل میکند. موفقیت این رویکرد در نهایت به میزان دسترسی متخصصان دفاعی، کیفیت وصلههای تولیدشده و توانایی شرکتها در ایمن نگه داشتن مدلهای قدرتمند بستگی خواهد داشت.