


مایکروسافت قابلیت Windows Baseline Protection را برای ویندوز 11 در قالب نسخه آزمایشی معرفی کرده است. این قابلیت وضعیت هشت لایه امنیتی سیستم را یکجا بررسی میکند و به توسعهدهندگان اجازه میدهد بر اساس نتیجه، اجرای برنامه یا بخشی از قابلیتهای آن را محدود کنند.
مایکروسافت قابلیت جدیدی با نام Windows Baseline Protection را در نسخه آزمایشی ویندوز 11 برای اعضای برنامه Windows Insider ارائه کرده است. به گزارش Windows Latest، این قابلیت چندین فناوری امنیتی موجود در ویندوز را در قالب یک وضعیت قابل بررسی و تاییدشدنی کنار هم قرار میدهد. در نتیجه، برنامهها بهجای بررسی جداگانه تنظیمات مختلف، میتوانند از سیستمعامل بپرسند که آیا دستگاه الزامات امنیتی تعیینشده را رعایت میکند یا خیر.
مایکروسافت میگوید نتیجه این بررسی میتواند به شکل یک پاسخ بله یا خیر، فهرستی از موارد ناقص یا حتی یک توکن تاییدشده مبتنی بر سختافزار در اختیار برنامه قرار گیرد. توسعهدهنده سپس تصمیم میگیرد با این اطلاعات چه کاری انجام دهد؛ برای مثال میتواند فقط یک هشدار نمایش دهد، بخشی از قابلیتهای برنامه را غیرفعال کند، امکانات آن را کاهش دهد یا در نهایت اجازه اجرای برنامه را ندهد.
نکته مهم این است که مایکروسافت مستقیما اجرای برنامهها را مسدود نمیکند. این توسعهدهنده برنامه است که سیاست موردنظر خود را تعیین میکند. بنابراین، حضور Adobe، بتلنت، 1Password و Schoolyear در میان شرکتهای در حال آزمایش این قابلیت به معنای آن نیست که این برنامهها از همین حالا کامپیوترهای فاقد شرایط را مسدود میکنند.
هشت لایه امنیتی در بررسی جدید
نسخه نخست Windows Baseline Protection هشت مورد امنیتی را بررسی میکند؛ از جمله TPM 2.0 ،Secure Boot، امنیت مبتنی بر مجازیسازی و Memory Integrity. همچنین وضعیت درایورهای امضاشده، درایورهای مورد تایید ویندوز، محافظت در برابر دیباگر هسته و درایورهای آسیبپذیر نیز در این ارزیابی قرار دارند.
قابلیت امنیتی | نقش اصلی |
|---|---|
TPM 2.0 | حفاظت سختافزاری از دادههای حساس |
Secure Boot | جلوگیری از اجرای کد مخرب هنگام راهاندازی |
VBS | جداسازی فرایندهای حساس سیستم |
Memory Integrity | جلوگیری از اجرای کد مخرب در بخشهای محافظتشده |
Signed Drivers | جلوگیری از بارگذاری درایورهای تاییدنشده |
Windows-certified Drivers | استفاده از درایورهای مطابق استاندارد ویندوز |
Kernel Debugger Protection | جلوگیری از دور زدن برخی حفاظتهای هسته |
Vulnerable Driver Protection | مسدود کردن درایورهای دارای آسیبپذیری شناختهشده |
مایکروسافت این وضعیت را نسخهبندی کرده است؛ یعنی معیارهای امنیتی میتوانند در نسخههای آینده تغییر کنند و موارد بیشتری به فهرست اضافه شوند. در نتیجه، دستگاهی که امروز تمام الزامات را رعایت میکند، لزوما در نسخههای بعدی همان وضعیت را نخواهد داشت. هدف این رویکرد ایجاد یک معیار مشخص و قابل تایید برای سنجش امنیت دستگاه است.
Secure Boot و Memory Integrity اهمیت بیشتری پیدا میکنند
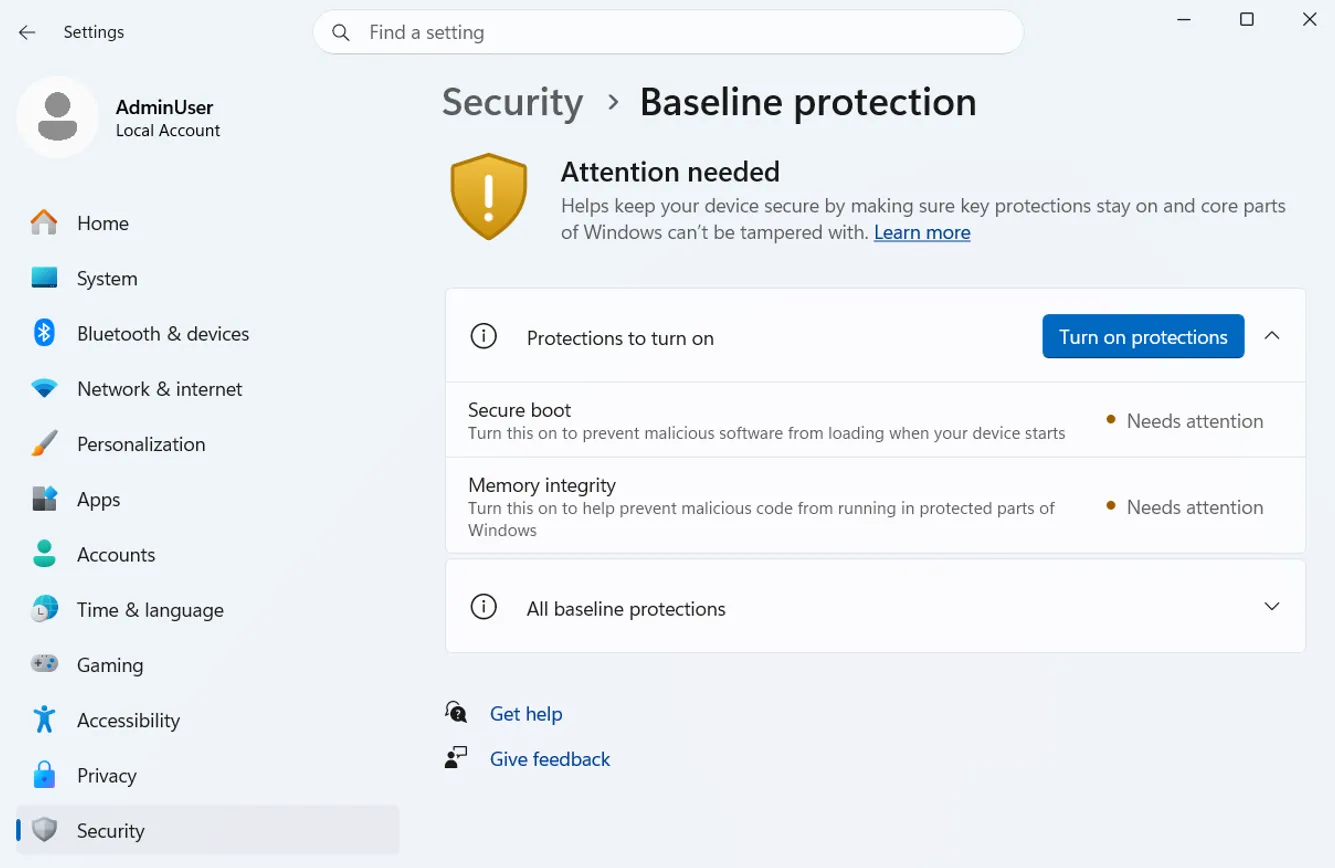
کاربرانی که Secure Boot یا Memory Integrity را بهصورت دستی غیرفعال کردهاند ممکن است نتوانند Baseline Protection را پاس کنند. این موضوع برای افرادی که از سیستم دوگانه ویندوز و لینوکس استفاده میکنند نیز اهمیت دارد، زیرا غیرفعال کردن Secure Boot میتواند مشکلساز شود.
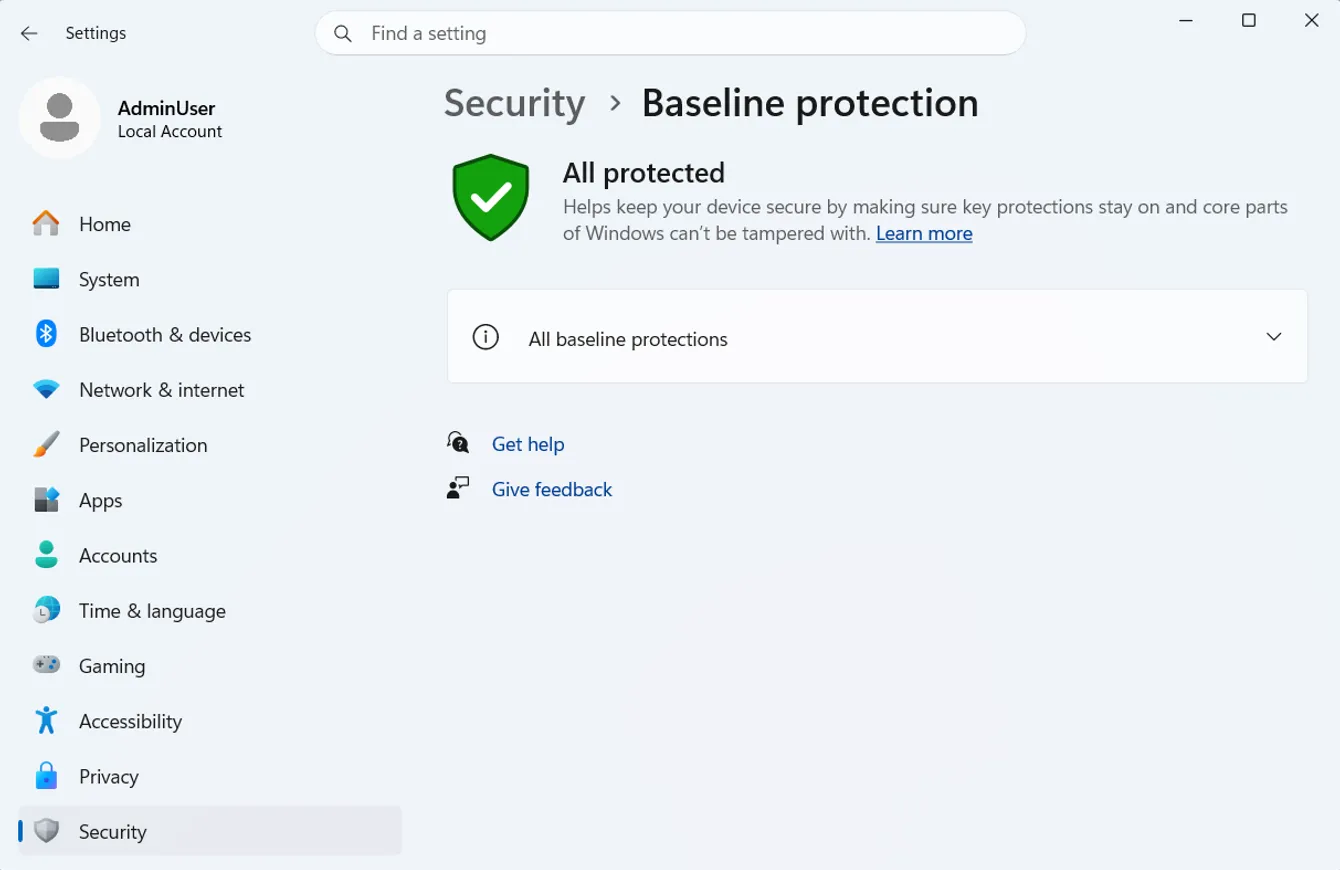
ویندوز 11 همچنین صفحه جدیدی در Settings برای نمایش وضعیت Baseline Protection دارد. در صورت فعال بودن همه موارد، وضعیت سیستم با عبارت «All protected» نمایش داده میشود. اگر یکی از الزامات رعایت نشده باشد، ویندوز آن را مشخص کرده و در مواردی میتواند گزینهای برای فعال کردن حفاظتهای قابل تنظیم ارائه دهد. برای Secure Boot، کاربر ممکن است نیاز داشته باشد سیستم را به محیط UEFI راهاندازی مجدد کند.
ادوبی و بتلنت در حال آزمایش قابلیت هستند
مایکروسافت میگوید توسعهدهندگانی مانند ادوبی و بتلنت از جمله مجموعهای هستند که با Windows Baseline Protection همکاری میکنند. بااینحال، هیچکدام از این شرکتها اعلام نکردهاند که در حال حاضر قصد دارند اجرای برنامه را روی تمام سیستمهایی که بررسی امنیتی را پشتسر میگذارند متوقف کنند. عرضه عمومی Windows Baseline Protection برای سال ۲۰۲۷ برنامهریزی شده است.
ویژگی Windows Baseline Protection میتواند شیوه سنجش امنیت سیستم در ویندوز 11 را تغییر دهد؛ زیرا بهجای مجموعهای از بررسیهای پراکنده، یک وضعیت واحد و قابل تایید در اختیار برنامهها قرار میدهد. مزیت این روش برای نرمافزارهای حساس و سرویسهای سازمانی روشن است، اما اگر توسعهدهندگان بهسرعت از گزینه مسدودسازی استفاده کنند، کاربران سیستمهای شخصی نیز ممکن است با محدودیتهای بیشتری روبهرو شوند. مایکروسافت فعلا این قابلیت را در مرحله آزمایشی نگه داشته و واکنش توسعهدهندگان پس از عرضه عمومی در سال ۲۰۲۷ تعیین خواهد کرد که این سازوکار تا چه اندازه سختگیرانه خواهد بود.